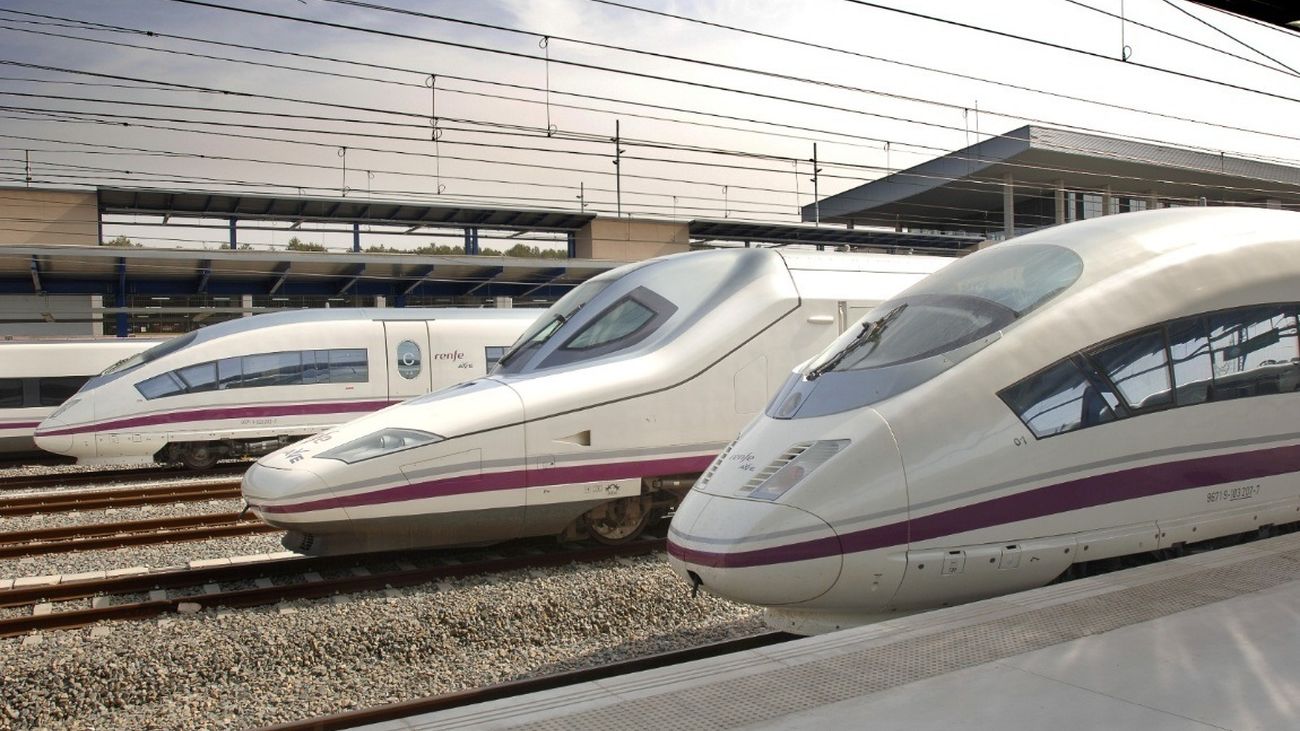
En un incidente reciente de ciberseguridad, Renfe ha confirmado que sus sistemas fueron objeto de un ciberataque que tuvo su origen en los servidores del gestor de la infraestructura ferroviaria Adif. Este ataque, que se ha calificado como un uso de inteligencia artificial, permitió a los atacantes acceder a información limitada de usuarios, principalmente nombres y direcciones de correo electrónico.
Detalles del ciberataque
Según un comunicado emitido por la compañía ferroviaria pública, la investigación preliminar indica que los atacantes lograron infiltrarse en los sistemas de Renfe a través de interconexiones con Adif. A pesar de la gravedad del ataque, la empresa ha asegurado que la prestación del servicio no se ha visto afectada.
La información comprometida, aunque preocupante, es considerada «limitada». Hasta el momento, no se han encontrado evidencias de que los datos filtrados incluyan información más sensible, como datos bancarios, medios de pago o números de identificación personal (DNIs).
Respuesta de Renfe y medidas de seguridad
Renfe ha activado de inmediato sus protocolos de respuesta ante incidentes de ciberseguridad. Esto incluyó el aislamiento de los sistemas afectados y la implementación de medidas adicionales para salvaguardar la información de sus usuarios. La compañía está colaborando con las autoridades competentes para investigar el alcance del ataque y prevenir futuros incidentes.
Impacto en los usuarios
A pesar de que la filtración de nombres y correos electrónicos puede ser preocupante, Renfe ha enfatizado que no hay pruebas de que esta información haya sido divulgada públicamente. Sin embargo, se recomienda a los usuarios que estén atentos a posibles intentos de phishing o fraudes que puedan surgir como consecuencia de este ataque.
Contexto de ciberseguridad en el sector ferroviario
Este incidente no es un caso aislado, ya que en los últimos años, el sector ferroviario ha enfrentado un aumento en los ciberataques. En 2021, Adif también fue víctima de un ataque que comprometió su infraestructura. La creciente dependencia de la tecnología y la digitalización en el sector ha hecho que las empresas sean objetivos atractivos para los ciberdelincuentes.
La utilización de inteligencia artificial en estos ataques representa un nuevo desafío para las empresas de transporte y otros sectores críticos. Los atacantes ahora pueden emplear herramientas avanzadas para infiltrarse en sistemas y robar grandes volúmenes de datos, como los 500 Gigabytes que se mencionan en este caso.
Perspectivas futuras
Frente a este panorama, es crucial que las empresas del sector ferroviario y otros sectores críticos refuercen sus medidas de ciberseguridad. La inversión en tecnologías de seguridad, la capacitación del personal y la colaboración con expertos en ciberseguridad serán esenciales para mitigar los riesgos asociados con estos ataques.
Renfe ha manifestado su compromiso de mantener la seguridad de los datos de sus usuarios y de seguir trabajando para mejorar sus sistemas de protección. A medida que la tecnología avanza, la ciberseguridad se convierte en una prioridad ineludible para garantizar la confianza de los usuarios y la integridad de los servicios ofrecidos.